
站点被挂马通常没有任何提示:页面照常打开,只是在页脚多了一段看不见的 iframe,或者某个很久没人看的图片目录里多了一个 avatar.php。等到被搜索引擎标红、被主机商停站,往往已经过去几周。安全防护插件做两件事:记住程序文件原本长什么样,以及按后门的典型写法去找可疑文件。装好后第一次扫描建立基线,之后每次扫描都会告诉你哪些文件变了、哪些文件里出现了不该有的代码。
文件完整性
- 为
app/、migrations/、根目录入口文件、plugins/、themes/、public/、vendor/建立 SHA-256 基线 - 每次扫描比对三类变化:新增文件、文件被修改、文件被删除
- 上传目录只做内容检查、不参与完整性比对——访客每天都在传图,把新图片算成"新增文件"会把真正的变更淹没
- 确认是正常升级、装插件、改主题后,单条或批量「接受变更」写入基线
后门特征扫描
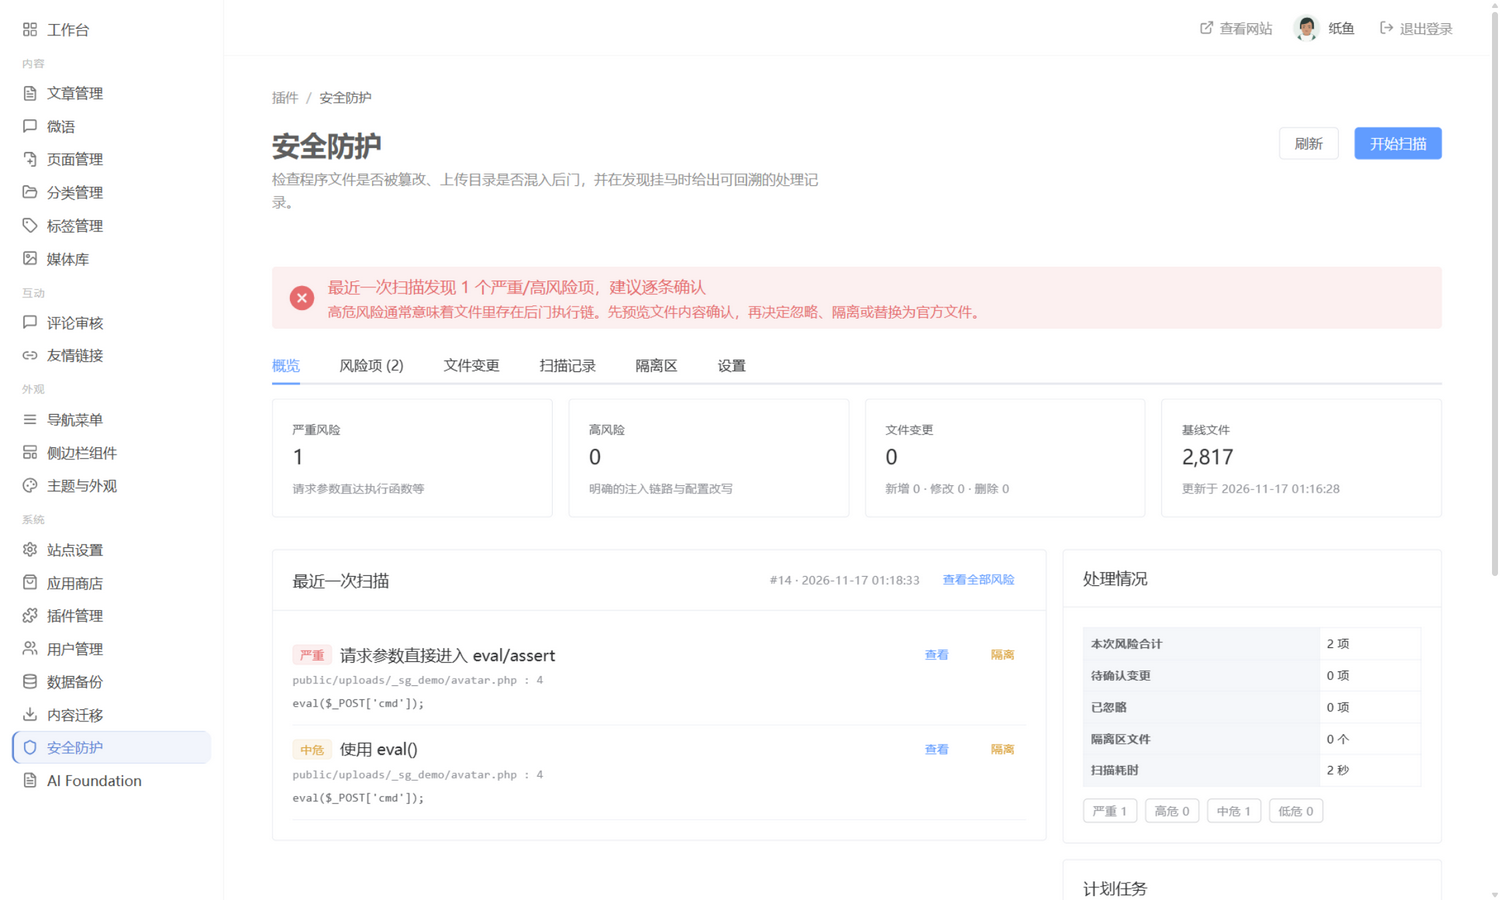
- 严重:请求参数直达
eval/assert、请求参数被当作函数调用、已知 WebShell 签名、.htaccess把图片扩展名映射成 PHP - 高危:请求参数进入
include/命令执行/写文件、请求参数被base64_decode还原、解码结果落盘或经变量执行、隐藏 iframe、auto_prepend_file - 中危:危险函数单独出现(
eval、shell_exec等),需要人工确认 - 第三方库只跑「严重」规则,避免压缩包里的
eval刷屏;PHP 文件扫描前先屏蔽注释,文档里的示例代码不会误报 base64_decode本身不告警——它广泛用于正常的加密解密与图片解码,只有出现在「请求参数 → 解码」「解码 → 写文件」「同文件内解码 + eval 变量」这些链路里才上报
处理与回溯
- 查看文件:弹窗预览并高亮命中行;含数据库密码或密钥的
config.php、.env拒绝展示,避免凭据被截屏带走 - 忽略:同一文件同一规则不再提示,可随时取消忽略
- 隔离:文件移出站点目录存进
runtime/security_guard/quarantine/,站点里立刻不可访问;可恢复或永久删除 - 扫描记录保留最近 10 次,每次都能回看当时的风险与变更清单
适配虚拟主机
- 扫描拆成多批,每批默认 120 个文件,浏览器自动续批,进度写库,中途关页面可从断点继续
- 三千个文件在普通虚拟主机上约 3 秒扫完;遇到超时把「每批处理文件数」调小即可
- 扫描清单与隔离文件都放在
runtime/,不占用公开目录
提醒与定时
- 扫描完成后可发摘要邮件,复用「站点设置 → 邮件」的 SMTP 配置;三种模式:仅发现问题时、每次扫描后、不发送
- 「概览 → 计划任务」提供一条带令牌的地址,可直接加进宝塔计划任务(URL 访问),建议每天一次
- 令牌由站点
auth_secret派生,站点密钥不变则地址不变;同一地址 5 分钟内重复调用会自动跳过,避免被反复触发
说明
- 只读检查,不会自动删除或修改任何文件;隔离是可撤销的显式操作
- 扫描范围可在设置里按区域开关,关掉的区域不参与检查
- 自建 7 张表,全部以插件命名空间隔离,卸载时清理运行时目录与前端资源
- 前端资源(Vue 3 + Element Plus)随包分发,不依赖外网 CDN
适合:用共享虚拟主机、没有专职运维、想定期确认站点文件没被动过的站长。
V1.0.0
版本更新。
登录后参与评论
登录
还没有评论。